sejournal.io

Ethereum и Base разошлись в разработке стандарта абстракции аккаунта

1789458582674 572245 scaled

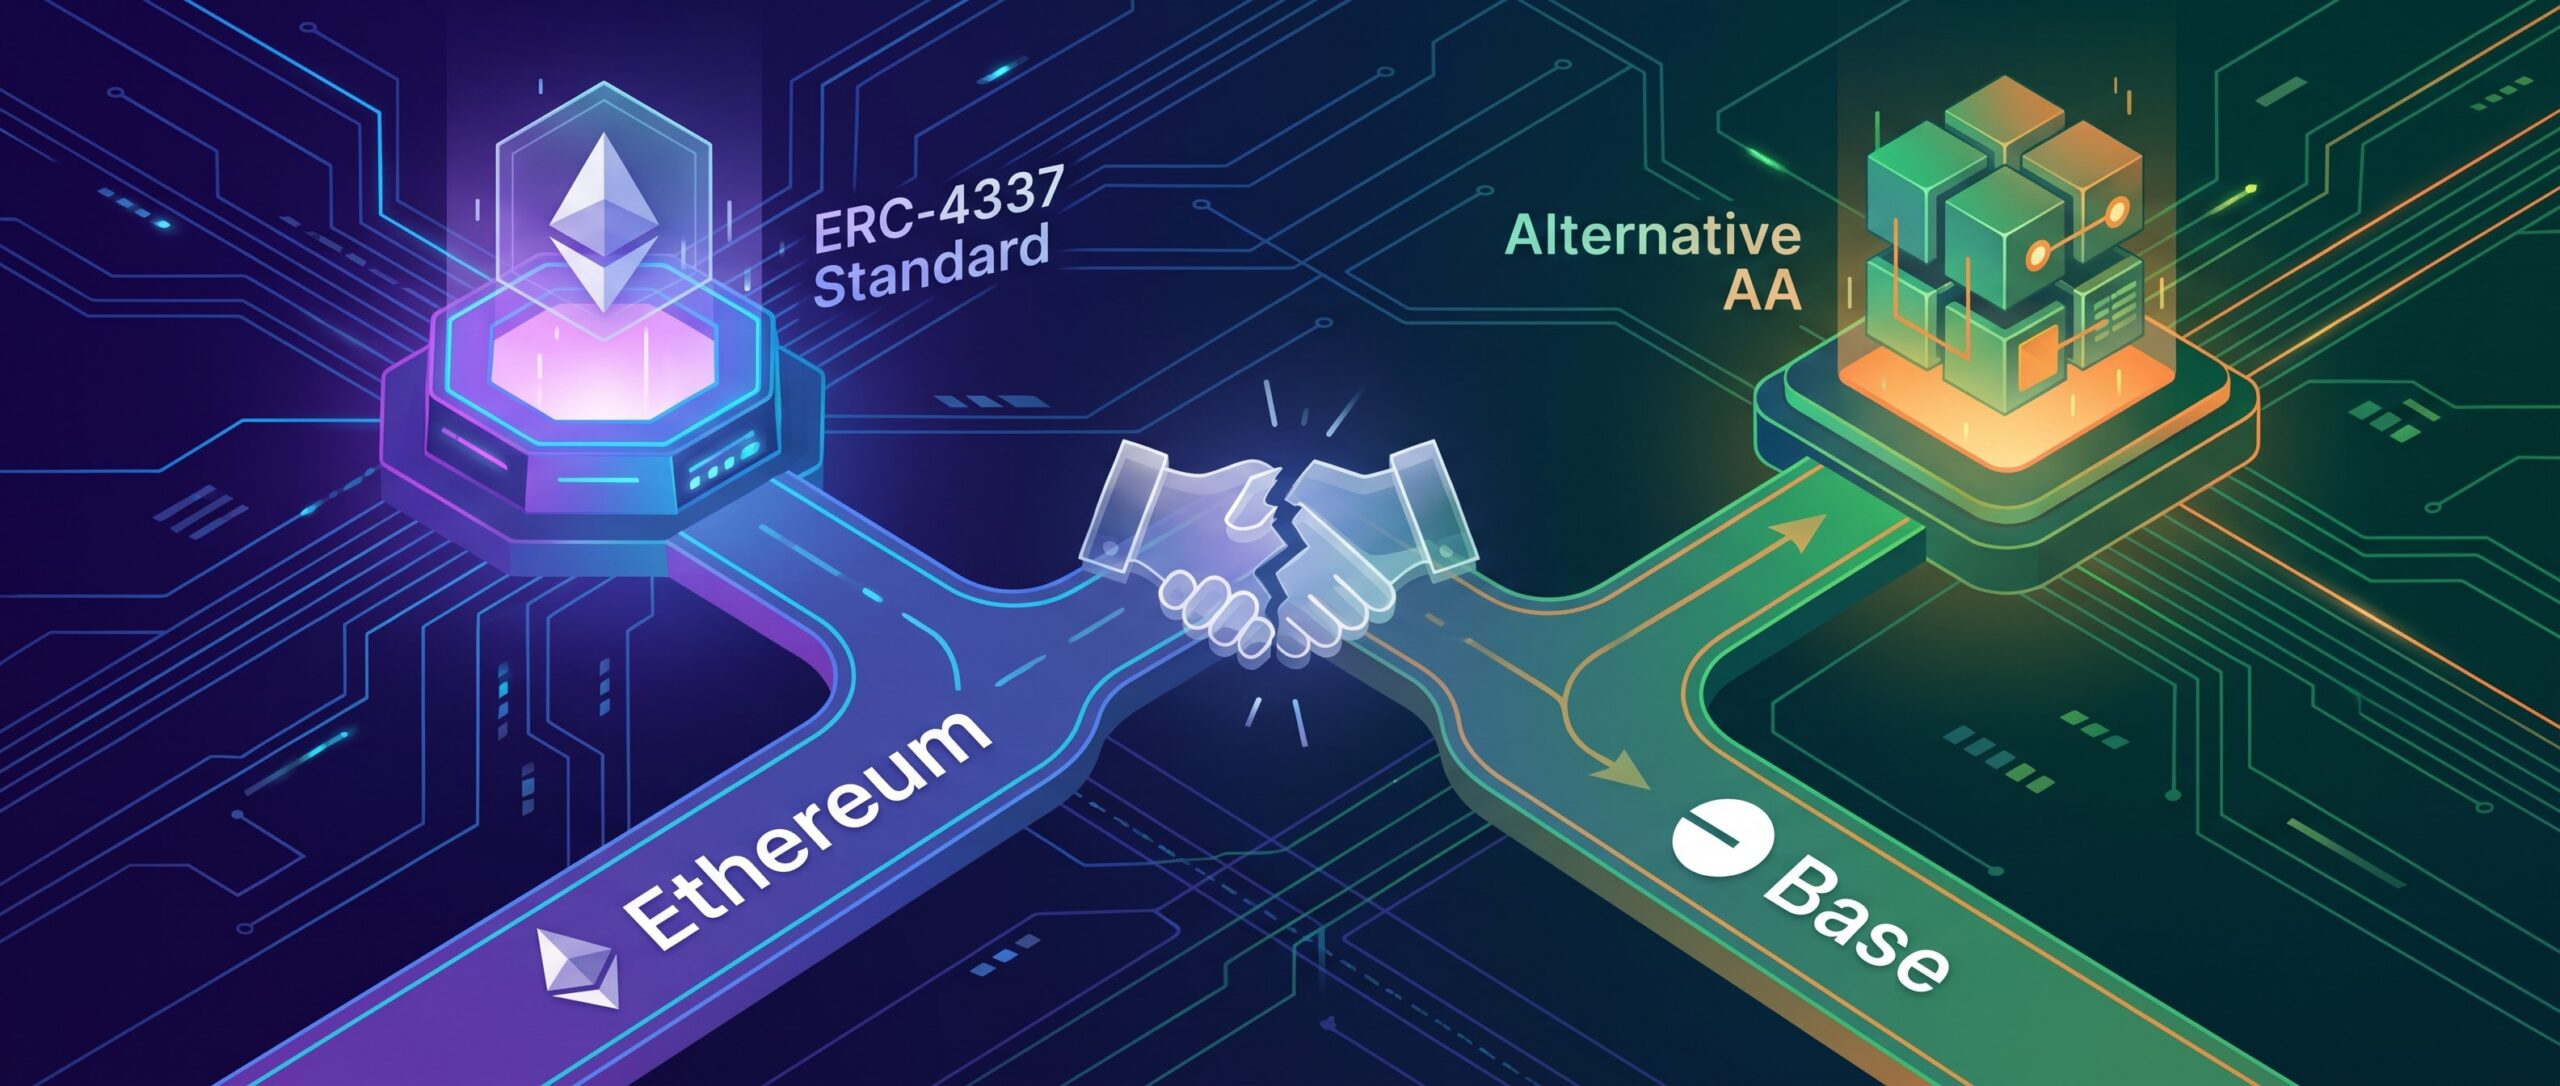
Разработчики Ethereum и Base не смогли договориться о едином стандарте абстракции аккаунта и продолжат развивать свои предложения по отдельности. О разрыве сотрудничества сообщил исследователь Ethlabs Дерек Чианг.

Речь идет об инициативах EIP-8141 и EIP-8130. Обе предполагают перенос части функций кошелька на уровень протокола: пользователи могли бы подтверждать транзакции ключом доступа на телефоне, объединять несколько действий в одну операцию и передавать оплату комиссии другому аккаунту.

Переговоры о создании общего стандарта завершились на прошлой неделе. По словам Чианга, сторонам не удалось совместить ключевые приоритеты: Ethereum делал акцент на устойчивости к цензуре, приватности и безопасности, а Base — на масштабировании, гибкости и соответствии регуляторным требованиям. Хотя были найдены технические решения, каждая из них требовала от одной из сторон уступить в важных целях.

В итоге команды решили развивать предложения независимо. Если оба будут внедрены, разработчикам кошельков придется поддерживать два нативных формата транзакций — отдельно для Ethereum и Base. Чианг считает, что пользователи могут не заметить разницы, если приложения сами определят нужный формат, но для создателей кошельков работы прибавится.

EIP-8141 представляет транзакцию как последовательность программируемых этапов (фреймов), которые проверяют отправителя, назначают плательщика комиссии и выполняют действия пользователя. Это упрощает смену способа подтверждения операций без переноса активов, поддерживает пакетные операции и оплату комиссии другим аккаунтом. Механизм также рассматривается как шаг к защите от квантовых атак за счет перехода на другие схемы подписи.

EIP-8130, предложенный инженером Coinbase Крисом Хантером, хранит конфигурацию аккаунта (разрешенные ключи, способы подтверждения, полномочия) в отдельном ончейн-хранилище Keystore. Кошелек заранее указывает способ подтверждения, что позволяет узлам определить необходимые вычисления без запуска произвольного кода. Для L2-сетей предусмотрен ограниченный набор стандартных методов аутентификации.

Оба документа пока являются черновиками. EIP-8141 включен в план обновления Hegota, а сроки внедрения EIP-8130 не определены. Ранее Ethereum Foundation присвоила EIP-8141 высший приоритет: это один из двух обязательных компонентов Hegota наряду с механизмом FOCIL.

ЕС обязал разработчиков криптокошельков сообщать об уязвимостях за 24 часа

1789371157068 4461948 scaled

С 11 сентября разработчики криптовалютных кошельков, зарегистрированные в Евросоюзе, обязаны сообщать об уязвимостях в своём программном обеспечении в течение 24 часов после их обнаружения. Это требование закреплено в обновлённом законе Cyber Resilience Act и распространяется на поставщиков как аппаратных, так и программных кошельков.

Первичное уведомление об уязвимости или серьёзном инциденте безопасности необходимо отправить в течение суток. Полноценное заявление должно быть опубликовано через 72 часа. Финальный отчёт о происшествии требуется подать не позднее 14 дней после внедрения исправлений, а по серьёзным инцидентам — в течение месяца после 72-часового уведомления. Производители также обязаны информировать всех затронутых или потенциально уязвимых пользователей.

Отчётность подаётся через единую платформу Single Reporting, созданную агентством ENISA. Уведомление поступает в CSIRT, которая без задержки передаёт его профильным командам в других странах ЕС, где доступен продукт.

Ужесточение требований связано с рядом громких инцидентов. В июле хакеры начали эксплуатировать ошибку в генерации сид-фраз в аппаратных кошельках Coldcard, существовавшую несколько лет. К середине августа Galaxy Research подтвердила кражу как минимум 1778,84 BTC (около $112,7 млн), а с учётом неподтверждённых эпизодов ущерб оценивался примерно в $153 млн.

Параллельно проект Bitcoin Red Team запустил массовое ИИ-сканирование биткоин-проектов, проверив сотни репозиториев и выявив тысячи потенциальных проблем.

Производители кошельков сталкиваются и с другими угрозами. Trezor сообщил об утечке данных почти 14 000 клиентов через логистического партнёра, а позже злоумышленники отправили пользователям поддельное предупреждение об уязвимости после взлома стороннего сервиса рассылок. С аналогичной фишинговой атакой столкнулись клиенты BitBox. SafePal раскрыл кражу информации примерно 39 800 пользователей, включая адреса доставки, телефоны и электронные почты.

Кроме того, команда OneKey Anzen воспроизвела в тестовых условиях атаку подмены транзакции в Ethereum-приложении кошелька Ledger версии 1.22.1; разработчики уже закрыли эту уязвимость. BitBox также устранила две серьёзные уязвимости в прошивке биткоин-кошельков.

В кошельке Ledger нашли баг подмены транзакций — патч уже выпущен

1787905676192 6166450 scaled

Специалисты OneKey Anzen в лабораторных условиях воспроизвели атаку с подменой транзакции в приложении Ethereum для аппаратного кошелька Ledger версии 1.22.1. Уязвимость была связана с состоянием гонки между логикой отображения операции и внутренним буфером: устройство могло показать пользователю одну транзакцию, а подписать совершенно другую.

Команда безопасности Ledger Donjon подтвердила существование проблемы. Ошибку устранили в обновлении 1.22.2, выпущенном 13 августа. По заявлению компании, ни один реальный пользователь не пострадал — описанный сценарий остался лишь лабораторным воспроизведением на устаревшей версии приложения.

В официальном бюллетене Ledger пояснили, что дефект позволял отправить новую APDU-команду, пока владелец устройства подтверждал предыдущую операцию на экране. Пользователям рекомендовали обновить программное обеспечение и проверить актуальность прошивки.

Также напомним, что 17 августа производитель аппаратных кошельков BitBox выпустил обновление Dixence, закрывшее две серьёзные уязвимости в прошивке, обнаруженные в ходе внутренних аудитов с применением моделей искусственного интеллекта.

Крах SecondFi: взлом на $2,6 млн и закрытие кошелька

1784723781034 773943 scaled

Вот переписанная новость на русском языке, согласно вашему запросу.

Заголовок: Кошелек SecondFi закрывается после кражи 16,1 млн ADA

Команда SecondFi объявила о прекращении работы своего кошелька на блокчейне Cardano после атаки, в ходе которой злоумышленник похитил 16,1 млн ADA.

Что произошло

С 21 по 23 июня хакеры атаковали кошелек SecondFi (до апреля носивший название Yoroi). В результате кражи 16,1 млн ADA (примерно $2,6 млн) пострадали 374 кошелька. Разработчики подчеркнули, что сам блокчейн Cardano не был взломан, а пользователи аппаратных кошельков не пострадали. Ошибка была найдена и исправлена, однако из-за серьезности инцидента было принято решение полностью закрыть сервисы SecondFi и Yoroi wallet.

Причина уязвимости

Проблема заключалась в механизме создания цифровых подписей для транзакций. Как выяснили эксперты компании Beosin, ошибка крылась в некорректной реализации алгоритма цифровой подписи Ed25519. Программное обеспечение SecondFi формировало одноразовое значение (нонс) на основе публичного хеша транзакции без использования секретного компонента. Это позволяло злоумышленникам восстановить приватный ключ и подписывать переводы от имени владельца кошелька. Также выяснилось, что копия уязвимого кода была без разрешения размещена в открытом репозитории GitHub.

Двое хакеров

Специалисты по блокчейн-аналитике из компании Groom Lake, нанятые EMURGO, выявили двух атакующих. Первый злоумышленник, по предварительным данным, был технически подготовленным и хорошо финансируемым внешним субъектом (проверяется возможная связь с северокорейской группировкой Lazarus). Он вывел средства с 171 кошелька. Второй хакер действовал отдельно и похитил активы с 203 других кошельков. Всего было проведено три автоматизированные волны атаки.

Дальнейшие действия

Сервис не возобновит обычную работу. Приложение работает в режиме изоляции: пользователи могут только просматривать балансы, но не могут отправлять или обменивать активы. Команда занимается возвратом средств и безопасным переносом оставшихся активов клиентов. Функцию безопасного экспорта кошельков планируют выпустить в начале августа. Для пострадавших разрабатывается отдельный портал восстановления. Ранее глава EMURGO Филлип Пон заявлял, что возврат средств планируется начать в течение двух недель.

Дуров анонсировал криптокошелек для миллиарда пользователей Telegram

1784706864768 353971 scaled

Вот перефразированная новость на русском языке:

Основатель Telegram Павел Дуров объявил о запуске некастодиального криптокошелька для монеты Gram (ранее известной как Toncoin). Новый инструмент появится во всех версиях мессенджера и станет доступен «более чем миллиарду пользователей».

Дуров заявил, что этим летом состоится крупнейший в истории запуск некастодиального криптокошелька, который позволит совершать мгновенные переводы без комиссии для огромной аудитории.

Сейчас в Telegram уже существует Wallet — продукт сторонней компании The Open Platform (TOP), насчитывающий более 150 миллионов зарегистрированных пользователей. По умолчанию он работает в кастодиальном режиме.

Глава TOP Андрей Рогозов объяснил, что два сервиса не конкурируют, а дополняют друг друга. Wallet останется отдельным мультичейн-продуктом с расширенным функционалом: помимо хранения и переводов, он поддерживает торговлю, бессрочные контракты, токенизированные активы и инструмент Earn. По его словам, новый кошелек — это простой способ начать пользоваться криптовалютой, тогда как Wallet создан для тех, кому нужны более широкие возможности для торговли и управления активами.

После анонса цена Gram выросла на 4,4% — до $1,52, а в моменте достигала $1,58.

Точную дату запуска, список поддерживаемых активов и схему управления ключами Дуров пока не раскрыл.

Напомним, в июне сообщество The Open Network проголосовало за переименование Toncoin в Gram. По словам основателя Telegram, ребрендинг стал четвертым из семи шагов в рамках инициативы Make TON Great Again. Название сети при этом осталось прежним.

Вот несколько вариантов кратких заголовков для этой новости: 1. Кошельки бросают вызов биржам 2. Конец монополии CEX 3. Биржи уходят в тень

Вот перефразированная новость на русском языке, как вы и просили:

Бессрочные фьючерсы остаются главным продуктом централизованных криптобирж (CEX). В марте 2026 года на деривативы пришлось 76,5% их общего торгового оборота — максимум с сентября 2023 года. Однако монополия CEX постепенно ослабевает. В мае доля perp-DEX Hyperliquid на рынке криптодеривативов достигла рекордных 6,63%: через платформу прошло около $200 млрд из общего объема в $3 трлн.

Одновременно меняется и роль криптокошельков, которые из простых хранилищ превращаются в полноценные финансовые приложения. Сначала они перехватили у бирж часть спотовой торговли, а теперь добавляют бессрочные фьючерсы и другие инструменты.

Вместе с командой Gem Wallet разбираемся, какие задачи в 2026 году уже закрывает некастодиальный кошелек и где без централизованной биржи по-прежнему не обойтись.

### Почему все идут на биржу?

Централизованные площадки выигрывают конкуренцию за пользователя скоростью и стоимостью операций. Основная сеть биткоина обрабатывает 5–7 транзакций в секунду, подтверждение занимает минуты, а комиссии в периоды ажиотажа доходят до десятков долларов. Бирже блокчейн для сделки не нужен: списать сумму с баланса одного клиента и зачислить ее другому внутри своей базы данных можно за миллисекунды и почти бесплатно.

Эта эффективность сделала CEX универсальной точкой входа. Фиатный шлюз, спот, фьючерсы, хранение и глубокая ликвидность собраны в одном аккаунте. Кошельку оставалась роль сейфа: держать купленное и изредка отправлять транзакции.

Ситуацию изменили быстрые сети вроде Solana и L2-решения для Ethereum: время подтверждения сократилось до секунд, комиссии — ниже цента. Главные недостатки ончейн-инфраструктуры исчезли, а преимущества никуда не делись: полный контроль над средствами, приватность и устойчивость к цензуре.

### Когда спот ушел в кошелек

Обмен токенов больше не требует депозита на площадке. Кошельки агрегируют ликвидность децентрализованных бирж и кроссчейн-протоколов: сделка выполняется с собственного адреса и без посредников.

Например, Gem Wallet маршрутизирует свопы через THORChain, а также через Uniswap, Jupiter и PancakeSwap. Приложение поддерживает более 100 блокчейнов.

> *«Теперь обменять биткоин на USDT (TRC-20) или актив в сети Solana можно в одном интерфейсе без регистрации и KYC», — комментируют в Gem Wallet.*

Комиссия сервиса за своп — 0,5% от суммы сделки. Встроенный обмен MetaMask стоит 0,875%: на операции в $10 000 это $50 против $87,5.

### Доходность догоняет

Пассивный доход долго был козырем бирж: Earn-программы позволяли получать проценты на «стабильные монеты» в пару кликов. Но ончейн-альтернатива догнала их по удобству. 1 июля 2026 года американский брокер Robinhood представил свой Earn-продукт с доходностью около 7% годовых на стейблкоин USDG от эмитента Paxos. Средства пользователей размещаются в пулах кредитного DeFi-протокола Morpho на Robinhood Chain.

> *«Базовая доходность Earn-программ крупных CEX держится в диапазоне 2–4% годовых. Ончейн дает больше: у Robinhood около 7% для американских клиентов, у Ondo — USDY для остального мира. DeFi-пулы пользователям кошелька доступны уже сейчас, а стейблкоины с пассивным приростом на балансе — купил и зарабатывай — через год-два станут стандартной функцией для каждого», — отмечают в Gem Wallet.*

В кошелек переехал и стейкинг. Gem Wallet поддерживает Ethereum, Solana, TRON, Cosmos и другие PoS-активы.

### Деривативы — следующие

Бессрочные контракты были последним эксклюзивом централизованных бирж. Теперь perp-DEX стали самостоятельной категорией: на пике в октябре 2025 года месячный оборот сегмента достигал $1,36 трлн. При этом рынок не сводится к Hyperliquid: Aster в моменте обходила ее по объему торгов, в экосистеме TRON запустилась SunPerp, а Lighter наращивает позиции.

Торговать бессрочными фьючерсами в Gem Wallet можно через интеграцию с Hyperliquid. По умолчанию функция отключена — это защита новичков от рискового инструмента. Доступ сначала нужно включить в настройках.

Пользователю доступны бессрочные контракты на криптовалюты, акции Apple, Tesla и Nvidia, золото, серебро и нефть — свыше 100 рынков. Плечо — до 50x.

> *«Механика проста: трейдер пополняет торговый счет в USDC через сеть Arbitrum, открывает длинную или короткую позицию и подтверждает каждую операцию своими ключами. Gem Wallet не взимает комиссию за подключение к Hyperliquid», — отмечают разработчики кошелька.*

Платить придется только комиссии Hyperliquid — 0,01% для мейкеров и 0,035% для тейкеров, а также ставку финансирования.

Акции доступны не только в виде бессрочных контрактов. Их можно купить и спотом: своп из USDT или биткоина превращается в токенизированную акцию той же Tesla или Apple, например через эмитента xStocks. В этом случае держатель зарабатывает не только на росте цены компании — дивиденды по базовому активу тоже приносят доход владельцу токенизированной акции.

Дисклеймер
ForkLog не несет ответственности за инвестиционные решения читателей.

### Контроль и приватность

Преимущество некастодиальной модели особенно заметно там, где решения на бирже принимает алгоритм комплаенса. AML-системы площадок могут блокировать и счета добросовестных пользователей. Причем ограничения срабатывают за секунды, а разблокировка нередко занимает недели.

В некастодиальном кошельке таких механизмов нет. Никто не заморозит средства по признаку гражданства, не установит лимит на вывод и не запросит документы о происхождении активов.

Приложение Gem Wallet не собирает персональные данные, а его исходный код открыт на GitHub. В апреле 2026 года компания по блокчейн-безопасности CertiK завершила первый аудит кошелька: критических и серьезных уязвимостей не выявлено, а шесть замечаний среднего уровня команда устранила.

### Где биржа все еще впереди

1. Восстановление доступа. Потерянная сид-фраза означает утрату активов. На бирже забытый пароль восстанавливается через процедуру верификации — фундаментальный плюс кастодиальной модели.
2. P2P и фиат. Покупка криптовалюты с карты давно доступна не только на биржах: площадки и кошельки нередко работают через одних и тех же платежных провайдеров вроде MoonPay или Mercuryo. Разница — в P2P-торговле, где развитые маркетплейсы с эскроу остаются биржевым преимуществом.
3. **Исполнение для активного трейдин
Бессрочные фьючерсы приходят в кошельки

1784276374506 472361 scaled

Вот перефразированная новость на русском языке:

Бессрочные фьючерсы остаются ключевым продуктом централизованных криптобирж (CEX). В марте 2026 года на деривативы пришлось 76,5% их общего торгового оборота — максимум с сентября 2023 года. Однако монополия CEX постепенно слабеет. В мае доля perp-DEX Hyperliquid на рынке криптодеривативов достигла рекордных 6,63%: через платформу прошло около $200 млрд из общего объема в $3 трлн.

Одновременно меняется роль криптокошельков: из простых хранилищ они превращаются в полноценные финансовые приложения. Сначала они перехватили у бирж часть спотовой торговли, а теперь добавляют бессрочные фьючерсы и другие инструменты.

Вместе с командой Gem Wallet разбираемся, какие задачи в 2026 году уже решает некастодиальный кошелек и где без централизованной биржи по-прежнему не обойтись.

### Почему все идут на биржу?

Централизованные площадки выигрывают конкуренцию за пользователя скоростью и стоимостью операций. Основная сеть биткоина обрабатывает 5–7 транзакций в секунду, подтверждение занимает минуты, а комиссии в периоды ажиотажа доходят до десятков долларов. Бирже блокчейн для сделки не нужен: списать сумму с баланса одного клиента и зачислить ее другому внутри своей базы данных можно за миллисекунды и почти бесплатно.

Эта эффективность сделала CEX универсальной точкой входа. Фиатный шлюз, спот, фьючерсы, хранение и глубокая ликвидность собраны в одном аккаунте. Кошельку оставалась роль сейфа: держать купленное и изредка отправлять транзакции.

Ситуацию изменили быстрые сети вроде Solana и L2-решения для Ethereum: время подтверждения сократилось до секунд, комиссии — ниже цента. Главные недостатки ончейн-инфраструктуры исчезли, а преимущества никуда не делись: полный контроль над средствами, приватность и устойчивость к цензуре.

### Когда спот ушел в кошелек

Обмен токенов больше не требует депозита на площадке. Кошельки агрегируют ликвидность децентрализованных бирж и кроссчейн-протоколов: сделка выполняется с собственного адреса и без посредников.

Например, Gem Wallet маршрутизирует свопы через THORChain, а также через Uniswap, Jupiter и PancakeSwap. Приложение поддерживает более 100 блокчейнов.

> «Теперь обменять биткоин на USDT (TRC-20) или актив в сети Solana можно в одном интерфейсе без регистрации и KYC», — комментируют в Gem Wallet.

Комиссия сервиса за своп — 0,5% от суммы сделки. Встроенный обмен MetaMask стоит 0,875%: на операции в $10 000 это $50 против $87,5.

### Доходность догоняет

Пассивный доход долго был козырем бирж: Earn-программы позволяли получать проценты на «стабильные монеты» в пару кликов. Но ончейн-альтернатива догнала их по удобству. 1 июля 2026 года американский брокер Robinhood представил свой Earn-продукт с доходностью около 7% годовых на стейблкоин USDG от эмитента Paxos. Средства пользователей размещаются в пулах кредитного DeFi-протокола Morpho на Robinhood Chain.

> «Базовая доходность Earn-программ крупных CEX держится в диапазоне 2–4% годовых. Ончейн дает больше: у Robinhood около 7% для американских клиентов, у Ondo — USDY для остального мира. DeFi-пулы пользователям кошелька доступны уже сейчас, а стейблкоины с пассивным приростом на балансе — купил и зарабатывай — через год-два станут стандартной функцией для каждого», — отмечают в Gem Wallet.

В кошелек переехал и стейкинг. Gem Wallet поддерживает Ethereum, Solana, TRON, Cosmos и другие PoS-активы.

### Деривативы — следующие

Бессрочные контракты были последним эксклюзивом централизованных бирж. Теперь perp-DEX стали самостоятельной категорией: на пике в октябре 2025 года месячный оборот сегмента достигал $1,36 трлн. При этом рынок не сводится к Hyperliquid: Aster в моменте обходила ее по объему торгов, в экосистеме TRON запустилась SunPerp, а Lighter наращивает позиции.

Торговать бессрочными фьючерсами в Gem Wallet можно через интеграцию с Hyperliquid. По умолчанию функция отключена — это защита новичков от рискового инструмента. Доступ сначала нужно включить в настройках.

Пользователю доступны бессрочные контракты на криптовалюты, акции Apple, Tesla и Nvidia, золото, серебро и нефть — свыше 100 рынков. Плечо — до 50x.

> «Механика проста: трейдер пополняет торговый счет в USDC через сеть Arbitrum, открывает длинную или короткую позицию и подтверждает каждую операцию своими ключами. Gem Wallet не взимает комиссию за подключение к Hyperliquid», — отмечают разработчики кошелька.

Платить придется только комиссии Hyperliquid — 0,01% для мейкеров и 0,035% для тейкеров, а также ставку финансирования.

Акции доступны не только в виде бессрочных контрактов. Их можно купить и спотом: своп из USDT или биткоина превращается в токенизированную акцию той же Tesla или Apple, например через эмитента xStocks. В этом случае держатель зарабатывает не только на росте цены компании — дивиденды по базовому активу тоже приносят доход владельцу токенизированной акции.

Дисклеймер
ForkLog не несет ответственности за инвестиционные решения читателей.

### Контроль и приватность

Преимущество некастодиальной модели особенно заметно там, где решения на бирже принимает алгоритм комплаенса. AML-системы площадок могут блокировать и счета добросовестных пользователей. Причем ограничения срабатывают за секунды, а разблокировка нередко занимает недели.

В некастодиальном кошельке таких механизмов нет. Никто не заморозит средства по признаку гражданства, не установит лимит на вывод и не запросит документы о происхождении активов.

Приложение Gem Wallet не собирает персональные данные, а его исходный код открыт на GitHub. В апреле 2026 года компания по блокчейн-безопасности CertiK завершила первый аудит кошелька: критических и серьезных уязвимостей не выявлено, а шесть замечаний среднего уровня команда устранила.

### Где биржа все еще впереди

1. Восстановление доступа. Потерянная сид-фраза означает утрату активов. На бирже забытый пароль восстанавливается через процедуру верификации — фундаментальный плюс кастодиальной модели.
2. P2P и фиат. Покупка криптовалюты с карты давно доступна не только на биржах: площадки и кошельки нередко работают через одних и тех же платежных провайдеров вроде MoonPay или Mercuryo. Разница — в P2P-торговле, где развитые маркетплейсы с эскроу остаются биржевым преимуществом.
3. Исполнение для активного трейдинга. Рядовому инвестору ончей

Взлом пакета Injective SDK: похищены ключи кошельков

1783873524906 766478 scaled

Исследователи из Socket обнаружили, что пакет Injective SDK версии 1.20.21 для npm был взломан. Вредоносная программа перехватывала сид-фразы и приватные ключи криптокошельков.

Инцидент произошел из-за взлома GitHub-аккаунта разработчика. Подозрительные изменения в коде были внесены 8 июня 2026 года.

Вредоносная версия подменяла функции генерации ключей, сохраняла приватные ключи и сид-фразы, а затем отправляла их через поддельную телеметрию на адрес, замаскированный под сервер Injective.

Socket также обнаружила версию 1.20.21 еще в 17 пакетах из пространства имен Injective Labs в npm. Это могло затронуть и тех пользователей, которые не устанавливали SDK напрямую.

Исследователи рекомендовали считать скомпрометированными любые ключи и сид-фразы, прошедшие через затронутые пакеты. По данным Socket, вредоносную версию скачали не менее 300 раз. К моменту публикации хакерскую атаку полностью локализовать не удалось.

Глава Injective Эрик Чен заявил, что проблему устранили, а затронутые версии в npm пометили как устаревшие. По его словам, средства в сети не находятся под угрозой. Socket не сообщила о подтвержденной краже денег.

Напомним, в июле аналитики CertiK назвали компрометацию кошельков самым дорогим вектором атак в первом полугодии 2026 года — потери составили $444,5 млн в 33 инцидентах.

Вот краткий заголовок для новости: Ассоциация Digital Chamber просит суд отклонить иск о «брошенных» биткоинах

1783422914203 974735 scaled

Вот перефразированный текст новости на русском языке:

Ассоциация блокчейн-индустрии Digital Chamber обратилась в Верховный суд штата Нью-Йорк с просьбой отклонить иск о правах на неактивные биткоин-кошельки. Организация предупредила, что признание таких адресов бесхозным имуществом создаст угрозы для самостоятельного хранения цифровых активов.

В документах указано, что Digital Chamber объединяет более 250 участников рынка, включая криптобиржи, банки и инвесткомпании. По мнению ассоциации, если суд поддержит позицию истцов, то длительное хранение средств и отсутствие транзакций начнут расценивать как отказ от собственности.

«Истцы требуют признать за ними право на сотни миллиардов долларов в цифровых активах только потому, что эти средства не перемещались и не тратились», — отмечается в заключении.

В Digital Chamber подчеркнули, что истцы не создавали эти адреса, не контролируют их и не имеют приватных ключей. Удовлетворение их требований, по словам представителей ассоциации, создаст «облако неопределенности» и может затронуть не только криптоиндустрию, но и традиционные финансовые рынки.

Как истцы обосновали свои претензии

Иск подан от имени псевдонимного Noah Doe и двух компаний из Вайоминга — ABC Company и XYZ Company. Они сочли монеты на указанных адресах бесхозными и попросили передать права на них себе.

По версии Digital Chamber, в 2024 году Noah Doe разработал алгоритм для поиска неактивных биткоин-кошельков. С его помощью он обнаружил 42 001 адрес, записал публичные данные блокчейна на USB-накопители, передал их в полицейский участок Нью-Йорка и получил квитанции о приеме имущества. Истцы называют это «находкой».

Однако ассоциация оспаривает такую логику: «То, что он «нашел», было не самими кошельками, а электронными записями адресов цифровых кошельков — то есть публичными ключами».

Затем истцы отправили на адреса сообщения через OP_RETURN. В уведомлениях владельцам давалось 90 дней (до 10 октября 2025 года), чтобы проявить активность. В итоге из 42 001 адреса истцы исключили 2932, включая 424 кошелька, владельцы которых совершили ончейн-действия. Оставшиеся 39 069 адресов они объявили брошенными.

Приватные ключи и владельцы

Даже в случае победы истцов остается проблема получения контроля над монетами без приватных ключей. Digital Chamber подчеркнула, что доступ к активам по-прежнему у владельцев.

«Заявление, которого добиваются истцы, предоставило бы бумажное право собственности, не связанное ни с владением, ни с доступом к имуществу, которое оно якобы передает», — говорится в заключении.

Первое дружеское заключение (amicus curiae) по делу в мае подал биткоин-юрист Иэн Коэн. Он также попросил отклонить иск, указав, что закон о найденном имуществе рассчитан на физические объекты, а не на результаты сканирования публичного блокчейна. По его словам, если такие активы считать брошенными, то закон предписывает передавать их государству, а не частному лицу.

В июне псевдонимный ответчик John Doe 33 подал ходатайство об отклонении претензий, заявив, что контролирует один из адресов из списка. Он считает, что иск подан против адресных строк блокчейна, которые не являются юридическими лицами, и что истцы пытаются выдать свои USB-накопители с публичными данными за найденное имущество.

По данным главы исследований Galaxy Алекса Торна, John Doe 33 связан с кошельком на 5000 BTC. Монеты поступили туда в апреле 2014 года и не перемещались более 12 лет. Торн оценивает баланс примерно в $300 млн.

Спящие адреса начали двигаться

По данным Торна, в июне 2026 года 31 адрес из списка перевел 17 527 BTC. Для сравнения, в феврале движение было зафиксировано по пяти адресам на сумму 4834 BTC.

5 июля адрес 1KV47 перевел 30 BTC (около $1,88 млн). Это стало первым движением по адресу почти за 15 лет — с августа 2011 года.

Согласно судебным материалам, на 39 069 неактивных адресах находится примерно 3,799 млн BTC. В списке значатся адреса, которые в публичных источниках связывают с Сатоши Накамото, а также адрес 1Feex, ассоциируемый со взломом Mt. Gox. Личность владельца приватного ключа от 1Feex не установлена.

Напомним, в CryptoQuant волну распродажи «старых» биткоинов назвали «крупнейшим высвобождением» долгосрочного предложения первой криптовалюты в истории.

Уязвимость Ill Bloom привела к потере $3 млн

1783325946999 552532 scaled

Специалисты по блокчейн-безопасности из проекта Coinspect выявили уязвимость под названием Ill Bloom, затрагивающую криптокошельки. Из-за этой проблемы уже было похищено как минимум 3 миллиона долларов.

Суть уязвимости заключается в слабой энтропии при генерации сид-фраз, что значительно уменьшает число возможных комбинаций. Злоумышленники могут подбирать приватные ключи и получать доступ к средствам. Подтверждённые случаи затронули кошельки в таких сетях, как биткоин, Ethereum, Polygon, Rootstock, Tron и Solana.

Исследователи изучили 2114 адресов, отметив, что это лишь часть потенциально уязвимых кошельков. Расследование продолжается, к нему подключился и проект SlowMist.

27 мая была зафиксирована скоординированная кража средств с 431 уязвимого кошелька. Сумма ущерба составила около 3,14 миллиона долларов. Большая часть (примерно 2,57 млн) пришлась на биткоин, остальное распределилось между Ethereum, Rootstock, Tron и Polygon.

По данным Coinspect, уязвимый механизм генерации сид-фраз существует как минимум с 2018 года, а активность на исследуемых адресах фиксировалась с сентября 2018 по май 2026 года. Проблема не затрагивает аппаратные кошельки и большинство популярных программных решений — в зоне риска в основном малоизвестные мобильные приложения.

Из-за сохраняющейся угрозы технические детали уязвимости не раскрываются. Вместо этого исследователи создали инструмент для проверки адресов и уведомили разработчиков кошельков.

Через несколько часов после публикации предупреждения 4 июля с затронутых адресов было выведено ещё около 2 миллионов долларов. В Coinspect не исключают, что владельцы могли перевести средства сами.

Напомним, в апреле эксперты Crypto Deep Tech обнаружили критическую уязвимость в чипах для биткоин-кошельков.