Все новости крипты
в одном месте!
Больше не нужно искать — необходимые
обучающие материалы и подсказки всегда под рукой
Больше не нужно искать — необходимые
обучающие материалы и подсказки всегда под рукой
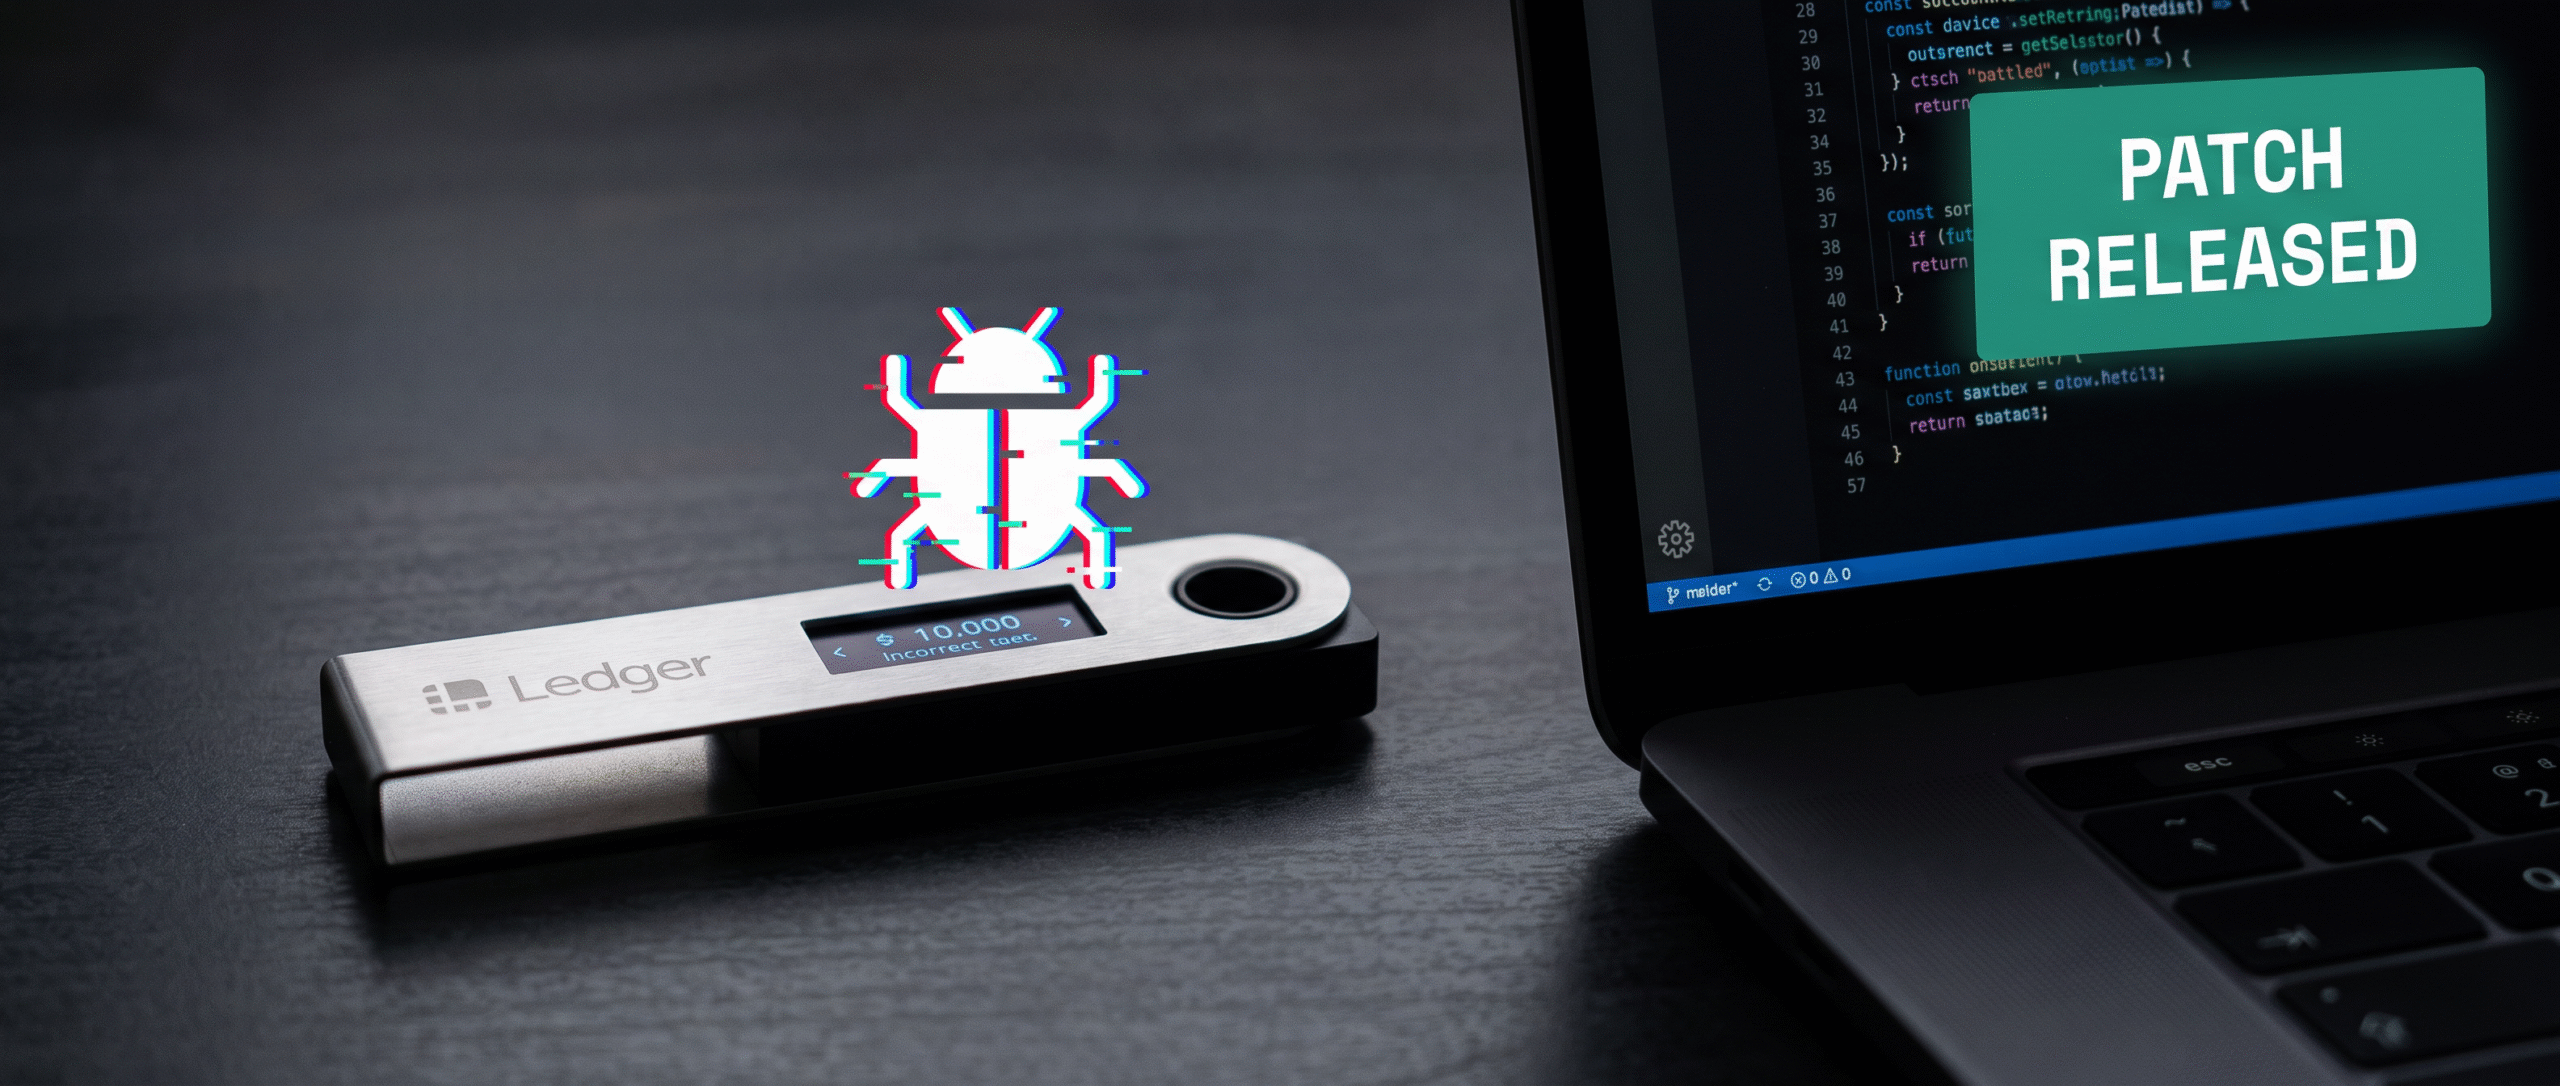
Специалисты OneKey Anzen в лабораторных условиях воспроизвели атаку с подменой транзакции в приложении Ethereum для аппаратного кошелька Ledger версии 1.22.1. Уязвимость была связана с состоянием гонки между логикой отображения операции и внутренним буфером: устройство могло показать пользователю одну транзакцию, а подписать совершенно другую.
Команда безопасности Ledger Donjon подтвердила существование проблемы. Ошибку устранили в обновлении 1.22.2, выпущенном 13 августа. По заявлению компании, ни один реальный пользователь не пострадал — описанный сценарий остался лишь лабораторным воспроизведением на устаревшей версии приложения.
В официальном бюллетене Ledger пояснили, что дефект позволял отправить новую APDU-команду, пока владелец устройства подтверждал предыдущую операцию на экране. Пользователям рекомендовали обновить программное обеспечение и проверить актуальность прошивки.
Также напомним, что 17 августа производитель аппаратных кошельков BitBox выпустил обновление Dixence, закрывшее две серьёзные уязвимости в прошивке, обнаруженные в ходе внутренних аудитов с применением моделей искусственного интеллекта.
Популярные лонгриды: