Все новости крипты
в одном месте!
Больше не нужно искать — необходимые
обучающие материалы и подсказки всегда под рукой
Больше не нужно искать — необходимые
обучающие материалы и подсказки всегда под рукой
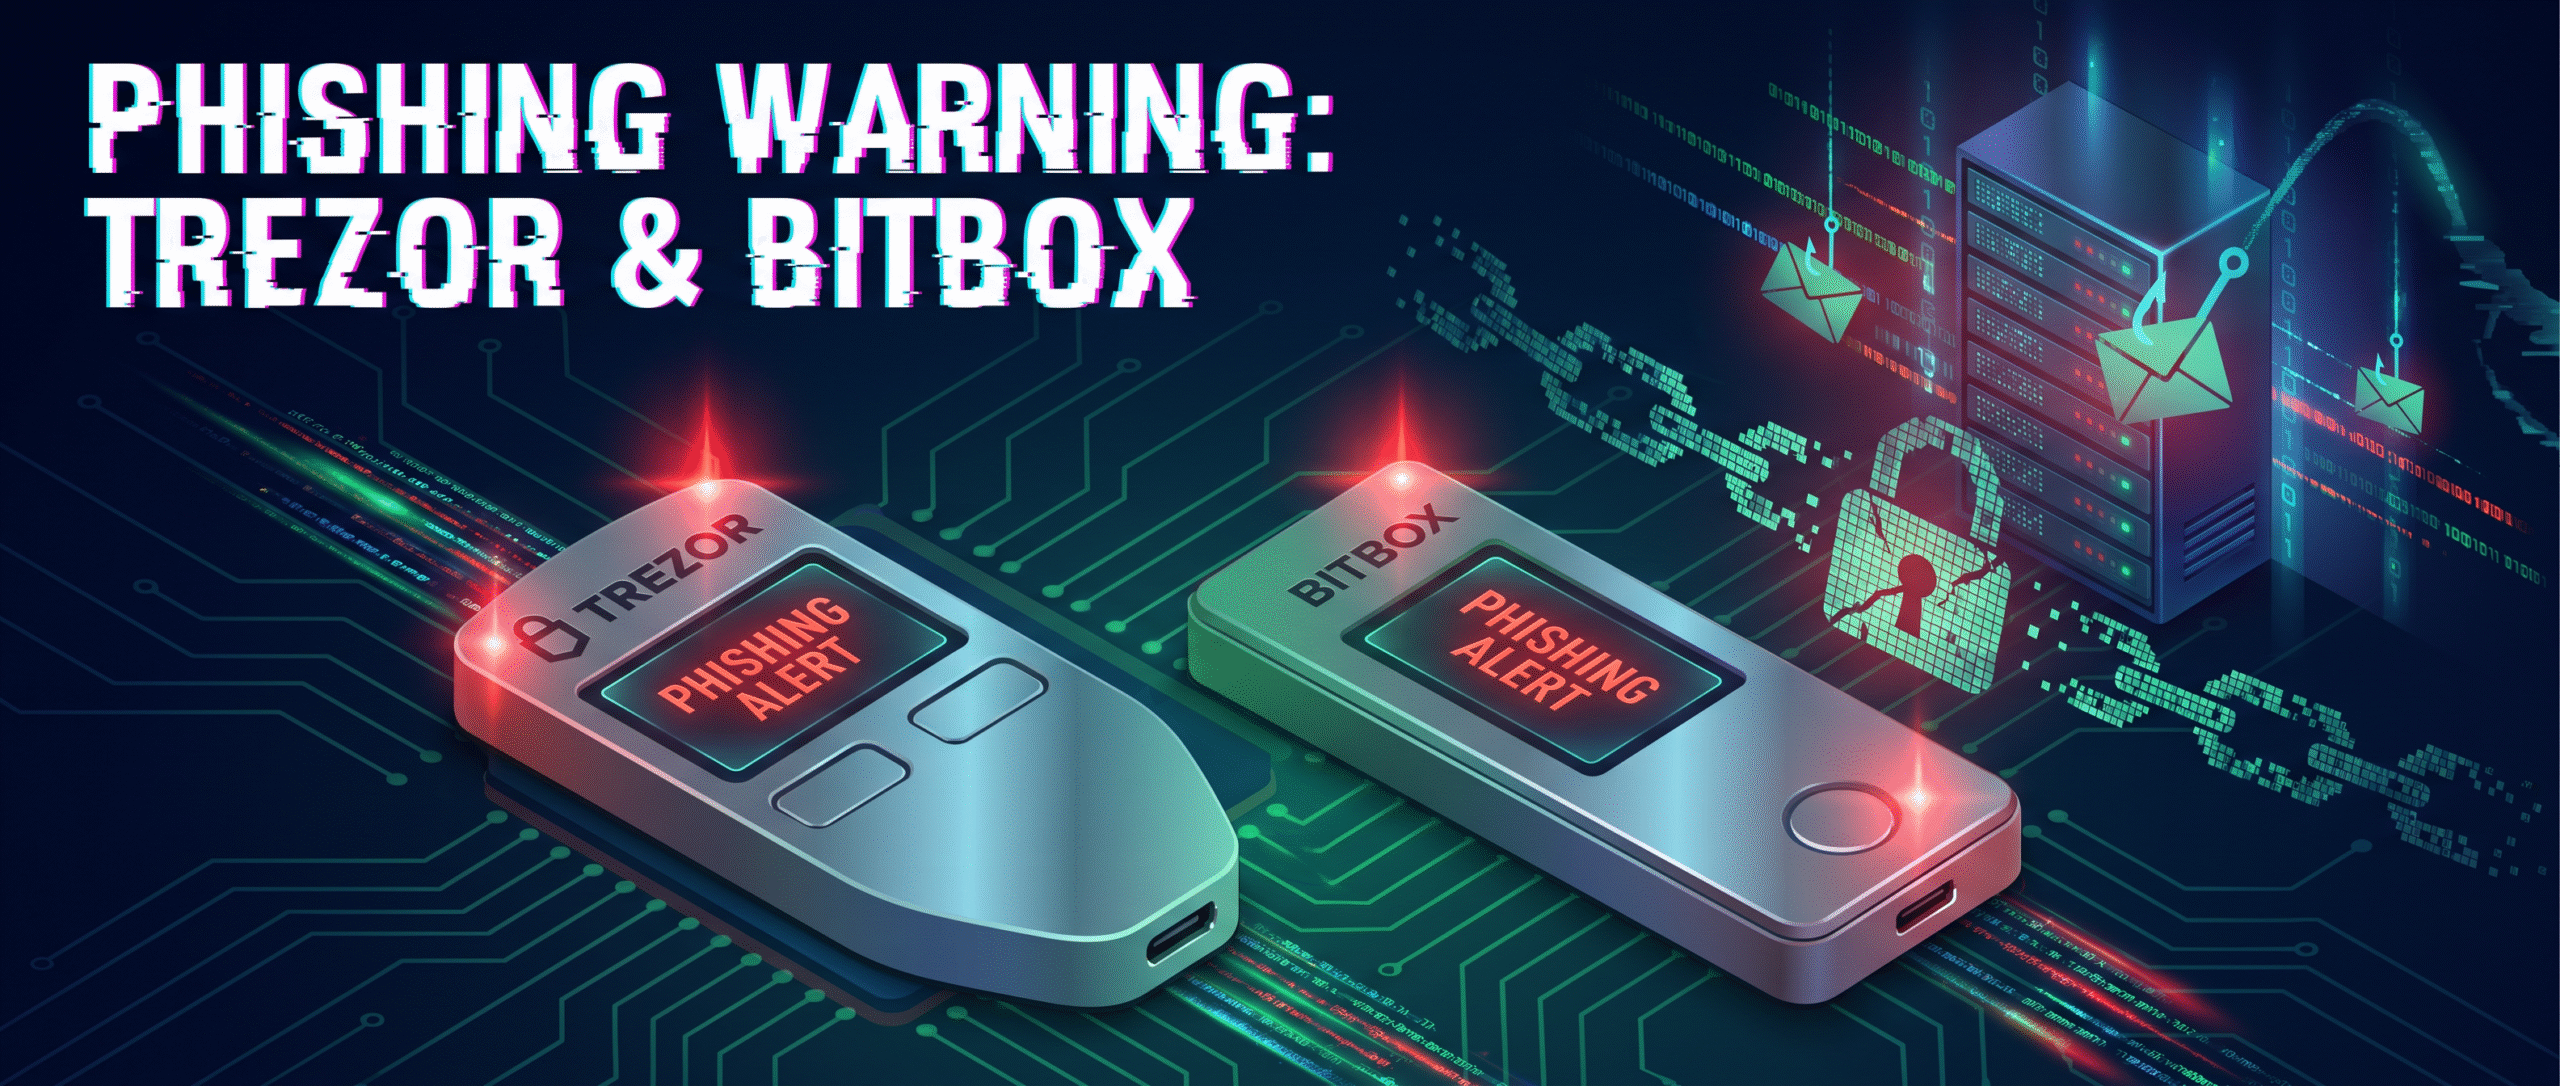
9 сентября злоумышленники взломали сторонний сервис email-рассылок, которым пользуется компания Trezor, и отправили пользователям фишинговые письма с ложным предупреждением об уязвимости в аппаратных кошельках. Сообщения приходили от имени Trezor Security с темой «Critical Security Alert: STM32 Entropy Vulnerability» — в них утверждалось, что примерно каждое четвёртое устройство содержит заводской дефект генератора случайных чисел, из-за чего создаваемые сид-фразы недостаточно защищены от перебора. Получателям предлагалось перейти по ссылке и проверить, затронута ли их модель.
Один из пользователей, Марчелло Пас, отметил, что письмо успешно прошло проверки подлинности отправителя в Gmail (SPF, DKIM и DMARC). В Trezor подтвердили факт взлома провайдера рассылок, подчеркнули, что фишинговое письмо исходит не от них, и призвали не переходить по ссылкам. Компания уже отключила задействованный в атаке домен и начала расследование, однако не раскрыла ни название провайдера, ни число пострадавших получателей.
С аналогичной фишинговой атакой столкнулись и клиенты BitBox. Разработчики проекта сообщили, что под удар попали сразу несколько биткоин-компаний — судя по всему, все они используют одного и того же провайдера email-рассылок. BitBox разослал подписчикам предупреждение, связался с провайдером и сообщил о поддельных доменах; большинство фейковых ссылок уже удалено.
Напомним, что в августе Trezor раскрыл взлом другого подрядчика — логистической компании ShipMonk, в результате которого утечка данных затронула более 80 000 клиентов.
Популярные лонгриды: